Ototek – Keamanan data nasabah menjadi prioritas mutlak bagi perbankan di Indonesia.
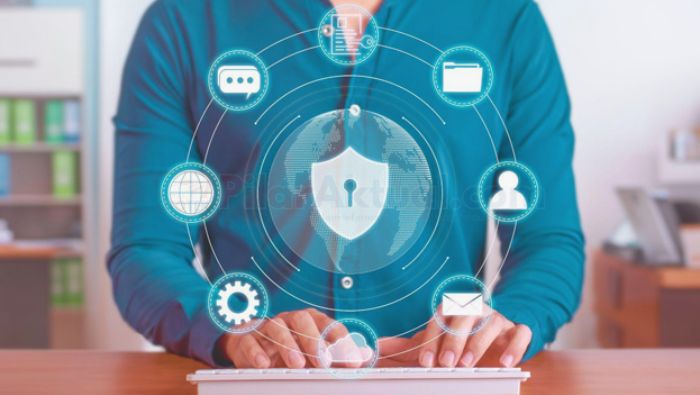
Di tengah derasnya arus digitalisasi dan meningkatnya ancaman kejahatan siber, bank-bank terus mengembangkan sistem perlindungan canggih demi menjaga kerahasiaan informasi pribadi.
Undang-Undang Perlindungan Data Pribadi (UU PDP) dan ketentuan Otoritas Jasa Keuangan (OJK) mewajibkan lembaga keuangan menerapkan standar keamanan tinggi.
Kepatuhan terhadap regulasi ini bukan hanya kewajiban hukum, melainkan juga modal penting untuk mempertahankan kepercayaan nasabah.
Berikut tujuh langkah strategis yang dilakukan bank untuk melindungi data nasabah dari ancaman siber:
1. Enkripsi Data Tingkat Lanjut
Bank menggunakan teknologi enkripsi modern seperti Advanced Encryption Standard (AES) atau RSA untuk mengamankan transaksi online, penyimpanan data, dan komunikasi internal.
Enkripsi memastikan bahwa meskipun data jatuh ke tangan peretas, informasi tersebut tidak dapat dibaca tanpa kunci resmi.
2. Multi-Factor Authentication (MFA)
Keamanan kini tidak lagi mengandalkan satu kata sandi.
Bank menerapkan MFA dengan kombinasi kata sandi, OTP (One-Time Password), sidik jari, atau pengenalan wajah.
Sistem ini membuat peretas harus melewati beberapa lapisan verifikasi sebelum dapat mengakses layanan.
3. Pemantauan 24 Jam oleh Security Operation Center
Bank memiliki Security Operation Center (SOC) yang bekerja sepanjang waktu untuk memantau aktivitas jaringan, mendeteksi upaya peretasan, dan menanggapi ancaman secara cepat.
Pemantauan real-time membantu mencegah insiden sebelum berdampak pada data nasabah.
4. Pelatihan Keamanan Siber untuk Karyawan
Sumber kebocoran data tidak selalu dari luar; kelalaian karyawan bisa menjadi celah.
Bank secara rutin memberikan pelatihan keamanan siber agar pegawai mampu mengenali email phishing, prosedur verifikasi identitas, dan langkah penanganan insiden keamanan.
5. Pembatasan Akses Internal
Dengan prinsip least privilege, hak akses diberikan hanya kepada karyawan yang memerlukannya sesuai peran.
Semua aktivitas tercatat dalam log audit sehingga mudah ditelusuri bila terjadi pelanggaran.
6. Uji Penetrasi dan Audit Keamanan Berkala
Bank bekerja sama dengan pakar keamanan untuk melakukan uji penetrasi dan audit sistem secara rutin.
Tujuannya, menemukan celah keamanan sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
7. Kepatuhan Regulasi Perlindungan Data
Selain menerapkan teknologi, bank wajib mematuhi ketentuan OJK, Bank Indonesia, dan UU PDP.
Kepatuhan ini mencakup penyimpanan data di pusat data resmi, pemberitahuan jika terjadi insiden, serta perlindungan hak nasabah untuk mengakses atau menghapus data pribadinya.
Ancaman Siber Terus Berkembang
Meski teknologi perlindungan terus diperbarui, pelaku kejahatan siber juga semakin kreatif.
Ancaman seperti phishing, malware, dan social engineering kini sering menargetkan perangkat pribadi nasabah.
Pakar keamanan menegaskan, perlindungan data adalah tanggung jawab bersama. Bank mengamankan sistem, sementara nasabah perlu menjaga kerahasiaan akun dan menghindari penggunaan jaringan publik untuk transaksi finansial.
Peran Nasabah dalam Menjaga Keamanan
Bank mendorong nasabah mengaktifkan fitur keamanan tambahan seperti biometrik pada aplikasi perbankan dan rutin mengganti kata sandi.
Pemeriksaan mutasi rekening secara berkala juga penting untuk mendeteksi transaksi mencurigakan.
Kepercayaan Adalah Kunci
Bagi perbankan, menjaga kerahasiaan data berarti menjaga kepercayaan publik.
Sekali kepercayaan hilang akibat kebocoran data, dampak reputasi bisa jauh lebih besar dibanding kerugian finansial.
Oleh sebab itu, investasi dalam keamanan siber dianggap sebagai strategi bisnis jangka panjang, bukan sekadar biaya operasional.
Di era digital yang penuh tantangan ini, komitmen bank untuk melindungi data nasabah menjadi pondasi utama hubungan jangka panjang dengan masyarakat. ***